martes, 27 de abril de 2010

Cuestión 5. Sobre direccionamiento IP y máscaras de subred

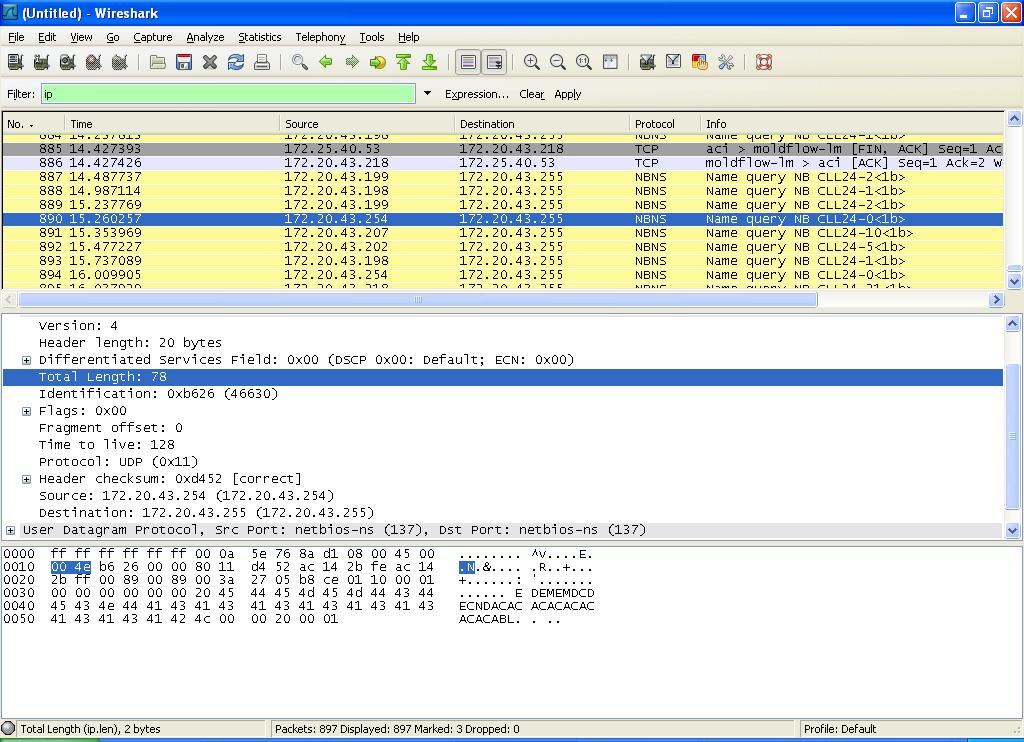
5.a Analizar al azar varios DATAGRAMAS IP (4 ó 5) capturados con el monitor de red.
• De los datagramas visualizados, indica cuál es su longitud.
• ¿Qué aparece en el campo “PROTOCOL” de cada datagrama?
• Identifica la CLASE de dirección asociada a cada dirección IP fuente o destino.


1)


Longitud total: 793
Protocol: TCP
Clase: B


2)


Longitud total: 40
Protocolo: TCP
Clase: B


3)


Longitud total: 78
Protocolo: UDP
Clase: B


4)


Longitud total: 191
Protocolo: TCP
Clase: B


5.b Empleando el monitor de red, averigua las direcciones IP de los siguientes servidores Web, indicando la CLASE de dirección a la que pertenecen (A, B ó C):

• http://www.ibm.com --> 129.42.58.216 --> media, clase B


• http://www.ono.es --> 62.42.230.18 --> grande, clase A


• http://www.ua.es --> 193.145.233.8--> pequeña, clase C

5.c (ejercicio teórico) Sea una máquina con dirección IP 145.34.23.1 y máscara de subred asociada 255.255.192.0. Determina si los siguientes destinos IP de un datagrama que se envíe a la red serán locales o remotos:

• 145.34.23.9 --> destino IP local
• 145.21.1.2 --> destino IP remoto
• 65.33.123.87 --> destino IP remoto
• 145.34.200.34 --> destino IP remoto
• 145.34.128.200 --> destino IP remoto

¿A qué máquina de la red local se enviará la trama Ethernet que transportará al datagrama IP si el destino es remoto?

Al elemento que tengas que haga de puerta de enlace. Por ejemplo sabemos que si se tratara del laboratorio sería un router.

Cuestión 4. Sobre el protocolo ARP

4.a Visualiza la dirección MAC e IP de la máquina de ensayos, ejecutando el siguiente comando en una ventana de MSDOS:
ipconfig /all
Anota los valores de IP y MAC que obtienes. Con ello sabrás el direccionamiento IP y MAC de tu PC en la red local.


A continuación, activa la captura de tramas en el programa monitor de red.
En la máquina del alumno se lanzarán peticiones ‘echo’ a través del programa ping a la dirección IP 172.20.43.230, borrando previamente de la tabla ARP local la entrada asociada a esa dirección IP:
arp –a (Visualiza la tabla ARP)
arp –d (Borra una dirección IP en la tabla ARP)
ping 172.20.43.230 (Muestra la conectividad de la máquina 172.20.43.230)


En el monitor de red debes detener la captura y visualizarla. Introduce un filtro para visualizar sólo tramas ARP asociadas a la máquina del alumno…

• ¿Cuántas tramas Ethernet intervienen en el protocolo ARP?
2 tramas: petición y respuesta


¿Cuál es el estado de la memoria caché de ARP una vez se ha ejecutado el protocolo ARP para la resolución de una dirección?


Sin que haya transcurrido mucho tiempo, captura de nuevo tramas con el monitor de red. Vuelve a ejecutar el comando ping (con la misma dirección IP destino). Paraliza la captura y observa la secuencia de tramas ARP. ¿Aparecen las mismas tramas ARP asociadas con tu máquina?

No. Porque se quedan cargadas en la memoria virtual. Si borramos con el comando
arp –d la memoria virtual, o dejamos pasar mucho tiempo, volveremos a obtener tramas ARP.


4.b Ejecuta el comando ping con diferentes direcciones IP de los compañeros asistentes a prácticas. ¿Qué ocurre con la memoria caché de ARP de tu máquina?

Se van añadiendo en lista a mi dirección ip.


4.c. Borra el contenido de tu caché ARP. A continuación, activa el Monitor de red y pide a tus compañeros del aula más cercanos a ti que te envíen comandos ping. Tú no debes enviar ningún comando. Pasados unos segundos… ¿Qué ocurre con tu caché de ARP?
¿Qué tramas de ARP aparecen en la captura del monitor de red?

Mi caché de ARP estaba vacío y se le ha añadido la dirección ip de mi compañero y la de la puerta de enlace. Esas son las tramas que aparecen en la captura del monitor de red.


4.d Borra el contenido de tu caché ARP. Ejecutar el comando ping con las siguientes
direcciones IP externas a tu red local:
• 172.20.41.241
• 10.3.2.0
• 10.3.7.0
• 10.4.2.5
¿Qué ocurre con la memoria caché de ARP en este caso? Especifica cuál es la máquina de tu red local de la que proceden las tramas que transportan los mensajes de respuesta al haber ejecutado el comando ping a los anteriores destinos.

Por mucho que intentemos acceder a los host indicados, solo obtenemos la dirección física de los routers que permiten la conexión a dichas redes.


4.e (ejercicio teórico) Describe la secuencia de tramas ARP generadas cuando la máquina 5.1.2.0 ejecuta el comando 'ping 5.2.2.0', teniendo en cuenta que las tablas ARP de todas las máquinas están vacías.

Comando de ARP dir. origen MAC dir. origen IP dir. destino MAC dir. destino IP
Peticion_arp mac1 5.1.2.0 broadcast 5.1.1.0
Respuesta_arp mac2 5.1.1.0 mac1 5.1.2.0
Peticion_arp mac3 5.2.1.0 broadcast 5.2.2.0
Respuesta_arp mac4 5.2.2.0 mac3 5.2.1.0

4.f (ejercicio teórico) ¿Qué sucedería con el protocolo ARP si, a diferencia de la red representada en la cuestión anterior, tenemos tres segmentos de red y dos routers que los enlazan? En este caso, la máquina con IP 5.1.2.0 realiza un ping a la máquina 5.3.2.0. (Todas las tablas ARP están vacías)

Comando de ARP dir. origen MAC dir. origen IP dir. destino MAC dir. destino IP

Peticion_arp mac1 5.1.2.0 broadcast 5.1.1.0
Respuesta_arp mac2 5.1.1.0 mac1 5.1.2.0
Peticion_arp mac3 5.2.1.0 broadcast 5.2.3.0
Respuesta_arp mac5 5.2.3.0 mac3 5.2.1.0
Peticion_arp mac6 5.3.1.0 broadcast 5.3.2.0
Respuesta_arp mac7 5.3.2.0 mac6 5.3.1.0

miércoles, 3 de marzo de 2010

Cuestión 3. Tramas del nivel de Enlace (Ethernet)

A partir de la captura del ejercicio anterior, debes analizar ahora la cabecera del nivel de enlace. Para ello, realiza un filtrado para visualizar TRAMAS que procedan de tu máquina. 3.a. ¿Qué tipo de filtro has empleado?. Indica la dirección MAC de tu máquina.
Añadir imagen
El tipo de filtro puede observarse en la imagen capturada. La dirección MAC se muestra en la línea azul. Para verificar que es la MAC adecuada de nuestra máquina, se ha empleado el comando ipconfig.


3.b. ¿Con qué otra dirección MAC se comunica la tarjeta de red Ethernet de tu máquina en bastantes ocasiones? ¿Sabes identificar el equipo al que pertenece esa otra dirección MAC?

Con la dirección MAC: 00:07:0e:8c:ff. Sospechamos que hace referencia a la puerta de enlace del laboratorio (en nuestro caso un router).

Cuestión 2. Análisis estadístico de una captura de datos.

A partir de una conexión y descarga de datos en la red se determinará cierta información que aparece en la misma. En primer lugar se iniciará el monitor de red y se realizarán las siguientes acciones para generar tráfico:
Con el navegador, realiza la descarga del programa PUTTY:
http://tartarus.org/~simon/putty-snapshots/x86/putty.zip
A continuación, una vez paralizada la captura. Con los datos obtenidos debes responder a las siguientes cuestiones:
2.a Calcula el porcentaje de paquetes IP existentes en la captura. (Paquetes IP / tramas totales *100).


El porcentage de paquetes IP es del 99'8 %.

2.b Calcula el porcentaje de paquetes IP enviados por la máquina del alumno.


El porcentaje de paquetes IP enviados es de 30'8 %.

2.c Calcula el porcentaje de segmentos TCP recibidos por la máquina del alumno.


El porcentaje de paquetes TCP recibidos es del 59'2 %.

2.d. Calcula el porcentaje de paquetes que contengan el protocolo DNS en su interior.


El porcentaje de paquetes DNS es menor del 0'3 %.

Cuestión 1. Iniciación al monitor de red. Visualización general de protocolos en la red

Activa el monitor de red y captura todo tipo de tráfico en la red durante unos segundos. Paraliza la captura y visualiza…

1.a Del conjunto de datos adquiridos, filtrar los que estén dirigidas a la máquina del alumno. ¿Cuántas tramas aparecen?

Como puede observarse en la imagen adjunta, se muestran 45 tramas.


1.b Del conjunto de datos adquiridos, filtrar los que proceden de la máquina del alumno.
¿Cuántas tramas visualizas ahora?


En este caso, se visualizan 69 tramas que cumplen las condiciones de las 447 tramas recibidas.


1.c Ahora filtra los datos cuyo origen o destino sea la máquina del alumno. ¿Qué número de
tramas se visualizan? ¿Es coherente este valor con los resultados anteriores?

Para este caso, se compone de 114 tramas. Es coherente, dado que la suma de las tramas de los 2 apartados anteriores es 114 tramas (45 + 69 = 114).

1.d A continuación, filtra los datos en los que esté presente el protocolo HTTP. ¿Qué otros
protocolos observas en el interior de la trama además del HTTP?


Se pueden observar tramas Ethernet (lógico), y protocolos IP, TCP y HTP (ver imagen adjunta).

PRÁCTICA 1

En este apartado, se mustran los resultados de la práctica 1 de la asignatura de redes, asignatura optativa perteneciente a la titulación de Ingeniería Técnica de Telecomunicaciones de la Universidad de Alicante.

Alumna:
- Patricia Del Castillo Hernández